Seetüchtigkeit 2.0: Warum Cybersecurity in der vernetzten Schifffahrt unverzichtbar ist
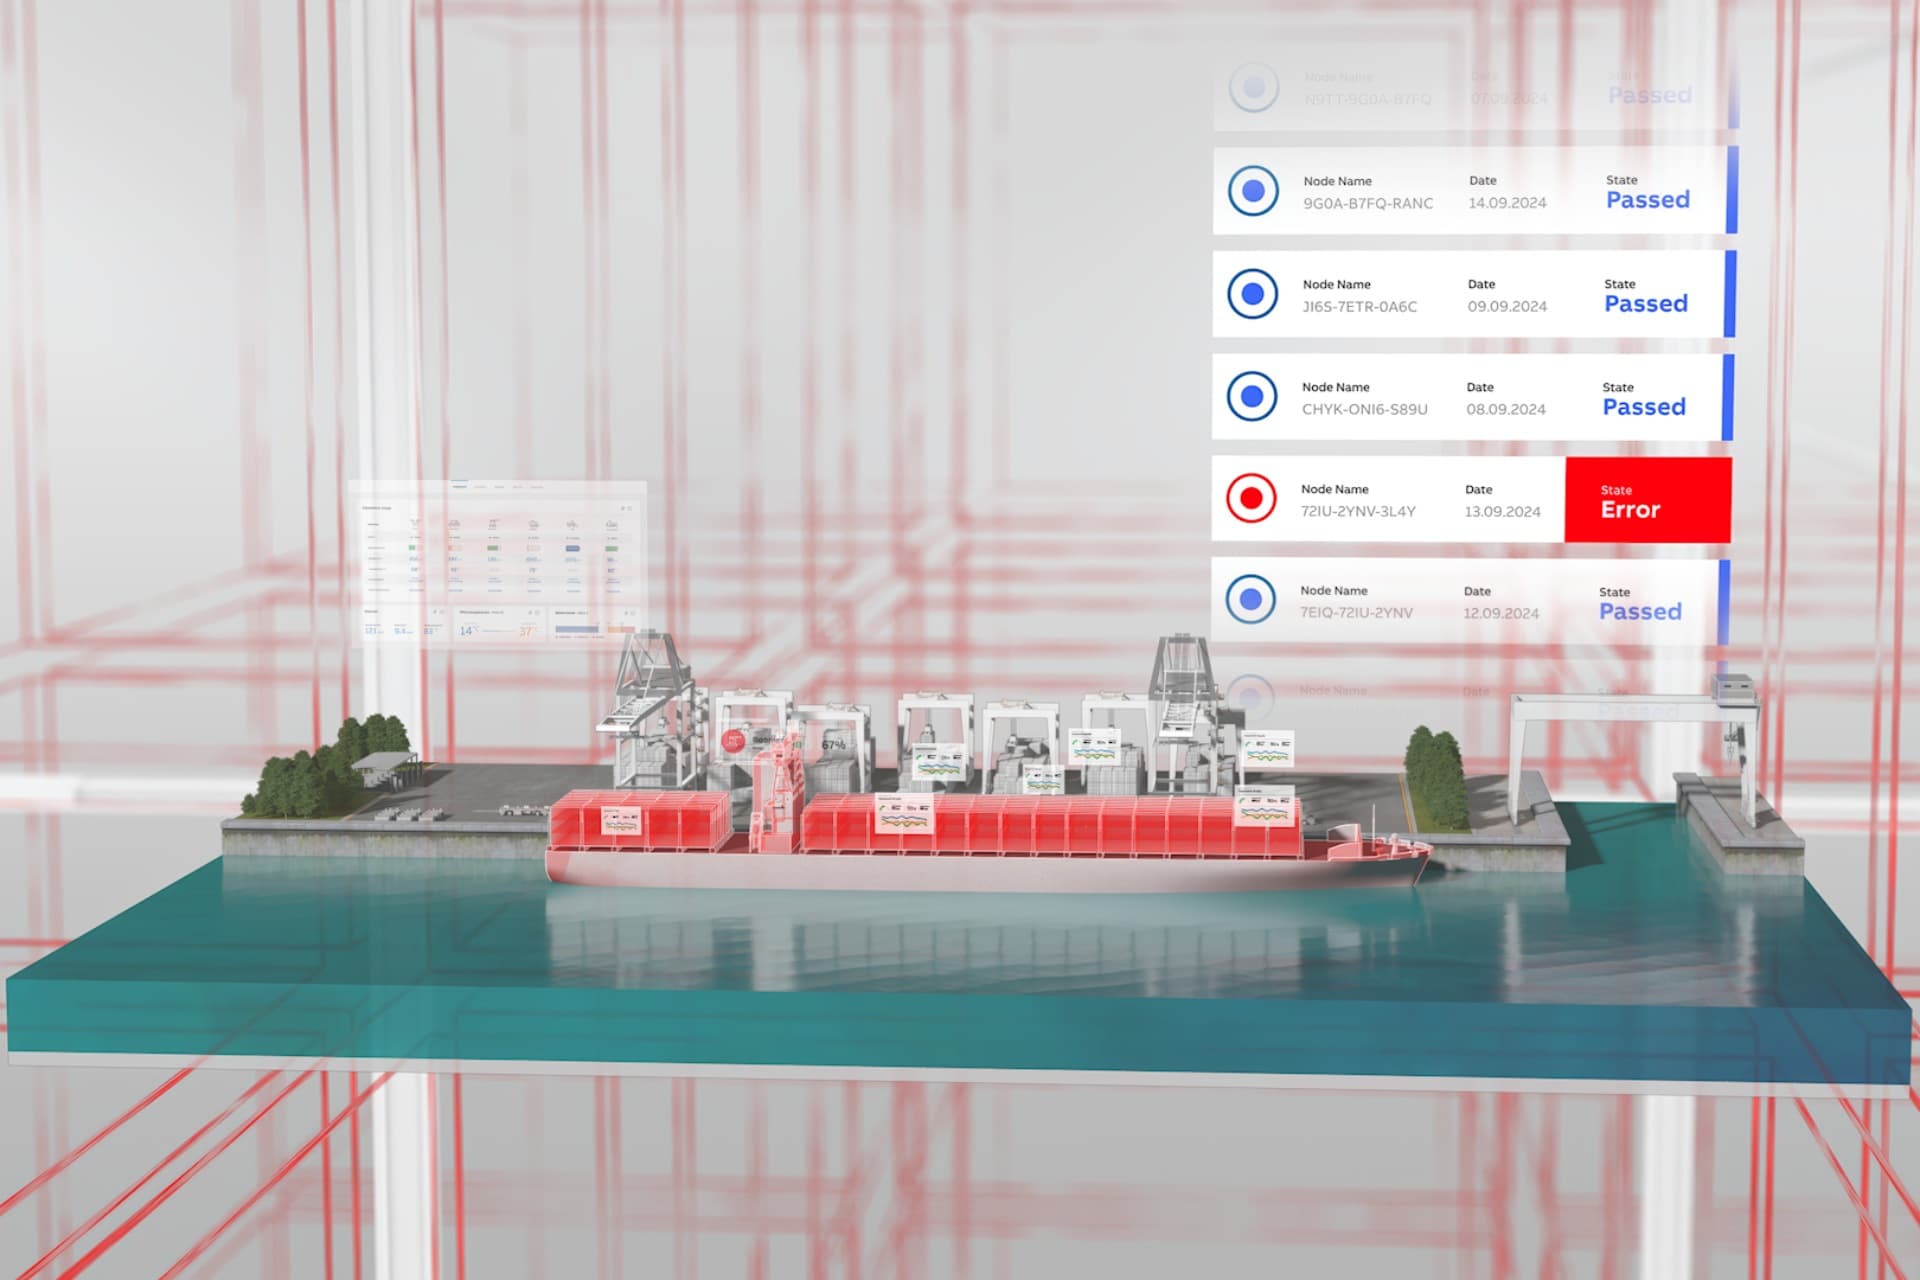
Modell eines Schiffes, das die Cybersecurity-Lösungen von ABB darstellt.
Gefällt mir
Bookmark
Intro

Ein modernes Schiff kann heute nicht nur im Rumpf Leck schlagen, sondern auch im System. Denn an Bord arbeiten Antrieb, Energieverteilung, Navigation, Automatisierung, Sensorik, Cloud-Anwendungen, Fernwartung und Monitoring immer enger zusammen. Das macht Schiffe effizienter, transparenter und nachhaltiger – schafft aber auch neue digitale Angriffsflächen.

Wenn digitale Risiken real werden

Wie real diese Gefahr bereits ist, zeigen aktuelle Zahlen aus der Branche: Laut einem Bericht des Forschungsunternehmens Thetius mit Cyber Owl und HFW war rechnerisch jedes fünfte Schifffahrtsunternehmen innerhalb von zwölf Monaten von einem Cyberangriff betroffen. Gleichzeitig fühlten sich nur 17 Prozent der Werften ausreichend dafür gerüstet, cybersichere Schiffe zu planen und zu bauen. Auch andere Bedrohungen nehmen zu: Ransomware-Angriffe, manipulierte GPS-Signale und Attacken auf Edge-Geräte wie Router, VPNs oder Firewalls rücken stärker in den Fokus.

Was das im Ernstfall bedeuten kann? Ein Navigationssystem zeigt eine falsche Position. Ein Fernzugang wird missbraucht. Steuerungsdaten werden manipuliert. Oder kritische Systeme für Energieversorgung, Antrieb, Ladungsmanagement und Automatisierung fallen aus. Dann geht es nicht mehr nur um IT oder einzelne Daten. Dann geht es um Betriebsfähigkeit, Sicherheit auf See, Crew, Ladung und resiliente Lieferketten.

Cybersicherheit wird damit zu einem zentralen Teil der neuen Seetüchtigkeit. Denn die digitale Transformation macht Schiffe zwar sicherer, effizienter und nachhaltiger – aber nur, wenn Risiken von Anfang an mitgedacht werden. Entscheidend sind deshalb Risikoanalyse, Schutzmaßnahmen, Monitoring und Wiederherstellungskonzepte, die zu einer Branche passen, in der immer mehr Sensoren, Automatisierungscontroller und cloudbasierte Anwendungen miteinander verbunden sind.

Besonders herausfordernd sind ältere OT-Systeme, die ursprünglich nicht für heutige Cyberbedrohungen entwickelt wurden, heute aber zunehmend mit modernen IT-Umgebungen verbunden sind. Genau hier setzen Anforderungen wie IACS UR E26 und UR E27 an: Sie machen Cyberresilienz zu einem wichtigen Maßstab für vernetzte Schiffe sowie für Systeme und Ausrüstung an Bord.

Warum vernetzte Schiffe angreifbarer werden

Die Schifffahrt nutzt immer mehr digitale Technologien. Systeme an Bord werden überwacht, Daten ausgetauscht, Betriebszustände analysiert und Wartungsprozesse aus der Ferne unterstützt. Dadurch können Schiffe effizienter, sicherer und nachhaltiger betrieben werden.

Gleichzeitig wächst die Angriffsfläche. Besonders relevant ist die Verbindung von klassischer IT und Operational Technology. Zur OT gehören auf Schiffen unter anderem Steuerungs- und Automatisierungssysteme, Energieverteilung, Power Management, Antrieb, dynamische Positionierung und Ladungsumschlag.

Wenn solche Systeme kompromittiert werden, geht es nicht nur um ein IT-Problem. Ein gestörter Fernzugriff, manipulierte Systemdaten oder beeinträchtigte Steuerungsfunktionen können den laufenden Schiffsbetrieb direkt beeinflussen. Cybersicherheit wird damit zu einem Teil der maritimen Betriebssicherheit.

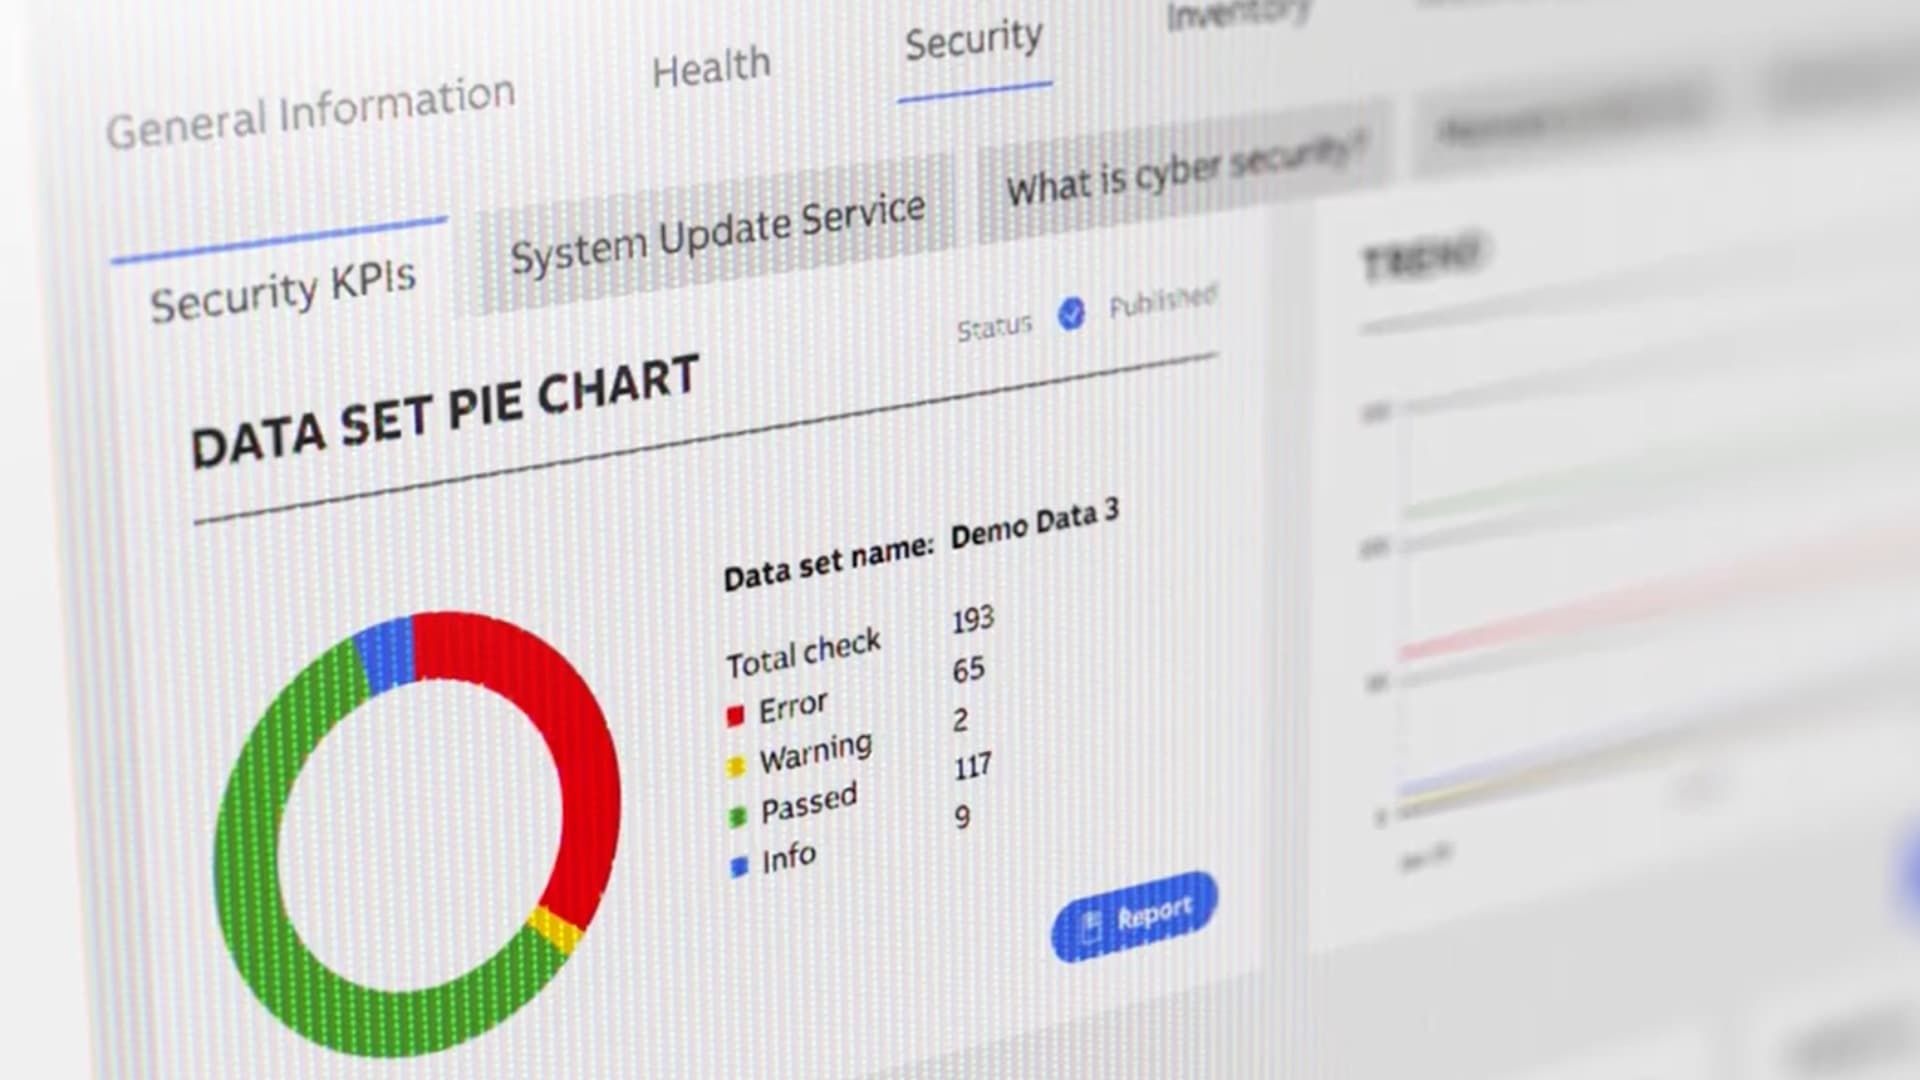
Bildschirmfoto eines ABB Cybersicherheitsprogramms für Schiffe

Die besondere Herausforderung: alte Systeme, neue Risiken

Viele Handelsschiffe bleiben mehr als 25 Jahre im Einsatz. Ein Teil der technischen Infrastruktur an Bord wurde entwickelt, bevor heutige Cyberbedrohungen eine zentrale Rolle spielten. Diese älteren OT-Systeme waren oft nicht darauf ausgelegt, mit modernen IT-Netzwerken, Cloud-Anwendungen oder Remote-Services verbunden zu werden. 

Genau hier entstehen Risiken. Werden ältere Systeme nachträglich digital angebunden, müssen Schnittstellen, Zugriffe und Schutzmaßnahmen sorgfältig geprüft werden. Denn ein Schiff ist ein komplexes Ökosystem. Reedereien, Werften, Systemlieferanten, Integratoren, Klassifikationsgesellschaften und Crews teilen sich Verantwortung. 

Cybersicherheit in der Schifffahrt funktioniert deshalb nur, wenn Technik, Prozesse und Zuständigkeiten zusammengedacht werden. 

Was bedeutet maritime Cybersicherheit?

Maritime Cybersicherheit bezeichnet den Schutz digitaler Systeme, Netzwerke und operativer Technologien in der Schifffahrt. Dazu gehören Maßnahmen, mit denen Cyberrisiken erkannt, reduziert, überwacht und im Ernstfall beherrscht werden.

Wichtige Bereiche sind:

  • Asset Inventory: Welche Systeme, Geräte und Verbindungen gibt es an Bord?
  • Netzwerksegmentierung: Welche Systeme dürfen miteinander kommunizieren?
  • Zugriffsschutz: Wer darf auf welche Systeme zugreifen?
  • Monitoring: Welche Ereignisse deuten auf einen Angriff oder eine Störung hin?
  • Malware-Schutz und Application Allowlisting: Welche Software darf ausgeführt werden?
  • Security Updates: Wie werden Systeme aktuell gehalten?
  • Backup und Recovery: Wie lassen sich Systeme nach einem Vorfall wiederherstellen?
  • Incident Response: Wie wird auf Cybervorfälle reagiert?

Der entscheidende Unterschied zur klassischen IT-Sicherheit: Auf Schiffen müssen Schutzmaßnahmen mit kritischen OT-Systemen funktionieren. Sie dürfen den Betrieb nicht stören und müssen in industriellen Umgebungen zuverlässig arbeiten.

Warum IACS UR E26 und UR E27 wichtig sind

Die International Association of Classification Societies hat mit IACS UR E26 und UR E27 wichtige Anforderungen für die maritime Cyberresilienz geschaffen.

IACS UR E26 bezieht sich auf die Cyberresilienz des Schiffes als Gesamtsystem. IACS UR E27 betrifft die Cyberresilienz von Systemen und Ausrüstung an Bord. Zusammen helfen diese Anforderungen Reedereien, Werften, Klassifikationsgesellschaften und Technologieanbietern, Cybersicherheit strukturiert über den Lebenszyklus eines Schiffes zu berücksichtigen.

Das ist besonders wichtig, weil Schiffe nicht aus isolierten Einzelkomponenten bestehen. Sie sind vernetzte Systeme. Ein wirksamer Schutz muss deshalb vom Design über Installation und Betrieb bis zu Wartung, Modernisierung und Wiederherstellung reichen.

ABBs Rolle: Schutz für maritime OT-Systeme

ABB unterstützt die Schifffahrt mit Lösungen für Energieverteilung, Antrieb, Automatisierung, Monitoring und Kommunikation. Diese Systeme gehören zu den technischen Lebensadern moderner Schiffe. Deshalb muss Cybersicherheit hier besonders sorgfältig umgesetzt werden.

Der Ansatz von ABB reicht von Risikoanalysen über Maßnahmenplanung und Implementierung bis zu Wartung, Monitoring und Unterstützung im Ernstfall. Im Mittelpunkt steht die Frage, wie sich OT-Systeme schützen lassen, ohne den Schiffsbetrieb zu beeinträchtigen.

Zum Portfolio gehören unter anderem Netzwerk- und Ereignisüberwachung, Application Allowlisting, Malware-Schutz, Asset Inventory Management, Security Updates, Backup und Recovery sowie schiffsspezifische Wiederherstellungsprozesse.

Mit ABB Ability™ Marine Cyber Security Essentials bietet ABB einen Secure-by-Design-Ansatz für Steuerungssysteme und Operational Technology an Bord. Die Lösung hilft dabei, Assets sichtbar zu machen, Schwachstellen zu erkennen, Sicherheitsupdates bereitzustellen, Zugriffe zu überwachen und Systeme nach einem Vorfall wiederherzustellen.

Vom Basisschutz bis zur Flottenüberwachung

Für bestehende Schiffe stehen oft zunächst grundlegende Maßnahmen im Mittelpunkt. Dazu gehören Netzsegmentierung, Asset Inventory, Malware-Schutz, Security Patching und Log Aggregation. Diese Maßnahmen schaffen Transparenz, reduzieren Risiken und lassen sich in vielen Fällen ohne umfassende Umbauten integrieren.

ABB unterscheidet dabei verschiedene Sicherheitsstufen. M1 und M2 richten sich vor allem an Schiffe im laufenden Betrieb. Sie adressieren häufige Cyberbedrohungen und sind darauf ausgelegt, sich in bestehende Infrastrukturen einzufügen. M2 erweitert den Schutz zusätzlich um Möglichkeiten zur forensischen Analyse nach einem Vorfall.

M3 ist besonders für Neubauten relevant und unterstützt die Anforderungen nach IACS UR E27 sowie die Umsetzung von IACS UR E26 durch Schiffseigner. Gleichzeitig kann M3 auch für Bestandsschiffe sinnvoll sein, wenn OT-Umgebungen in übergreifende Monitoring-Plattformen auf Schiffs- oder Flottenebene eingebunden werden sollen.

So wird Cybersicherheit von einer einzelnen Schutzmaßnahme zu einem kontinuierlichen Lagebild: Welche Systeme sind aktiv? Welche Verbindungen bestehen? Welche Ereignisse sind kritisch? Und wie schnell kann im Ernstfall reagiert werden?

Der Mensch bleibt Teil der Cyberabwehr

Cybersicherheit entsteht nicht allein durch Technologie. Firewalls, Monitoring und Security Updates sind wichtig. Aber sie wirken nur dann zuverlässig, wenn Prozesse, Verantwortlichkeiten und Verhalten dazu passen.

Die Crew an Bord muss digitale Risiken erkennen und richtig reagieren können. Das Management an Land entscheidet über Investitionen, Netzwerkarchitektur, Schulungen, Zugriffsregeln und Wiederherstellungsprozesse. Auch einfache Fragen können entscheidend sein: Welche mobilen Geräte dürfen angeschlossen werden? Wer darf Fernzugriff nutzen? Wie werden Änderungen dokumentiert? Wie werden Vorfälle gemeldet?

Maritime Cyberresilienz ist deshalb Teamarbeit. Sie beginnt bei der technischen Architektur, setzt sich in klaren Prozessen fort und endet nicht bei der Crew an Bord.

Cybersicherheit wird zur neuen Seetüchtigkeit

Die digitale Schifffahrt eröffnet große Chancen. Vernetzte Systeme können den Energieverbrauch senken, Wartung verbessern, Ausfälle reduzieren und den Betrieb transparenter machen. Doch diese Vorteile lassen sich nur nutzen, wenn die Sicherheit mitwächst.

Schiffe der Zukunft müssen deshalb nicht nur effizient, automatisiert und nachhaltig sein. Sie müssen auch cyberresilient sein. Das bedeutet: Sie müssen Angriffe erschweren, Störungen erkennen, handlungsfähig bleiben und sich nach einem Vorfall schnell erholen können.

Oder anders gesagt: Die neue Seetüchtigkeit heißt Cyberresilienz.

Grundlage dieses Beitrags

Autorenbild von Ahmed Hassan, Global Cyber Security Manager bei ABB Marine & Ports, und Ragnar Schierholz, Head of Innovation & Resilience, Cyber Security bei ABB Energy Industries

Dieser Beitrag basiert auf dem englischsprachigen Fachartikel „Rules for engagement on ship cyber security“ von Ahmed Hassan, Global Cyber Security Manager bei ABB Marine & Ports, und Ragnar Schierholz, Head of Innovation & Resilience, Cyber Security bei ABB Energy Industries. Der Originalbeitrag ist auf der globalen ABB-Website erschienen.

Zum Fachbeitrag